
|
বাইন্যান্সের ক্রিপ্টো চুরি, বৈদেশিক মুদ্রা জোগাতে আরও যা করছে উত্তর কোরিয়ার হ্যাকাররা
প্রকাশ: ৩১ অক্টোবর, ২০২৬, ৯:০৮ অপরাহ্ণ |
অনলাইন সংস্করণ


|
|
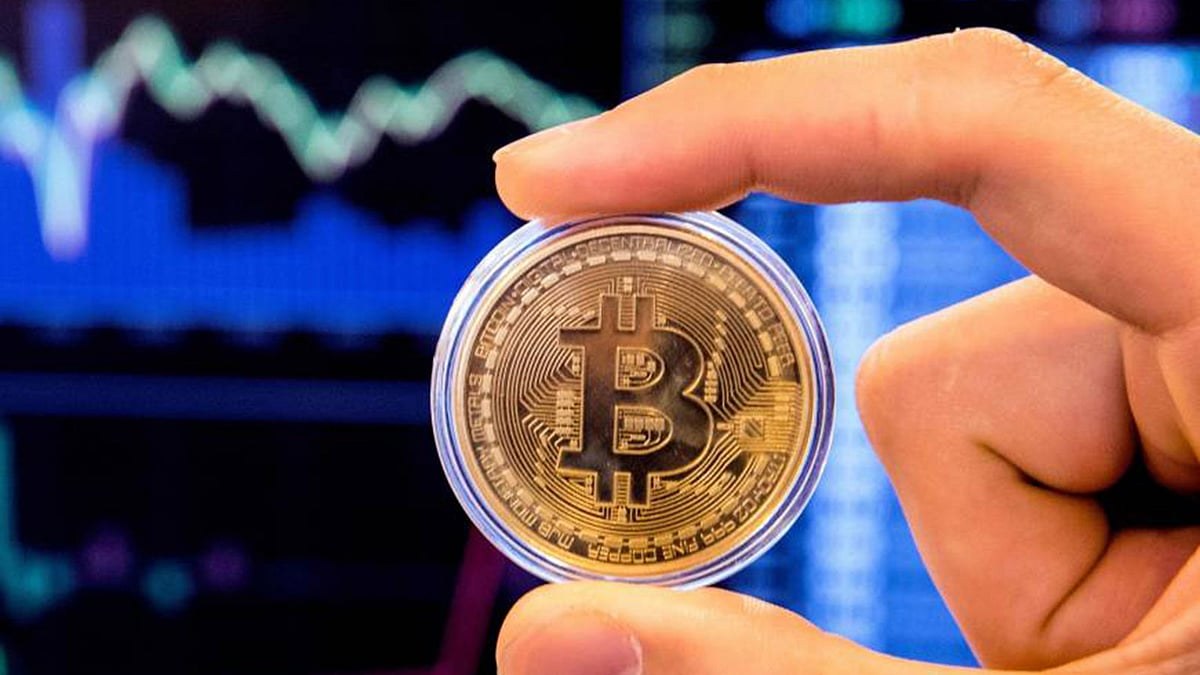
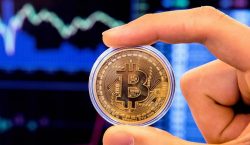
 আন্তর্জাতিক নিষেধাজ্ঞা, বৈদেশিক মুদ্রার সংকট ও প্রচলিত ব্যাংকিং ব্যবস্থায় প্রবেশের সীমাবদ্ধতা—সবকিছু পাশ কাটিয়ে আয়ের নতুন পথ তৈরি করেছে উত্তর কোরিয়া। আয়ের এই বিকল্প পথের মধ্যে রয়েছে হ্যাকিংয়ের মাধ্যমে অর্থ চুরি, পরিচয় গোপন রেখে বিদেশে কর্মী প্রেরণ ইত্যাদি। দেশটির হ্যাকাররা বিশ্বের বড় বড় ক্রিপ্টো এক্সচেঞ্জ ও ডিজিটাল আর্থিক প্রতিষ্ঠানে সাইবার হামলা চালিয়ে কয়েক বছর ধরে বিপুল অর্থ হাতিয়ে নিচ্ছে। সম্প্রতি চীনভিত্তিক বিশ্বের বৃহত্তম ক্রিপ্টো এক্সচেঞ্জ বাইন্যান্স থেকে ৬৩০ কোটি মার্কিন ডলারের বেশি সম্পদ চুরির ঘটনায় আবারও আলোচনায় এসেছে উত্তর কোরিয়ার হ্যাকারদের ভূমিকা। শুধু ক্রিপ্টো চুরি নয়, বিদেশে ভুয়া পরিচয়ে তথ্যপ্রযুক্তি কর্মী পাঠিয়েও অর্থ আয় করছে দেশটি। বিভিন্ন আন্তর্জাতিক তদন্তে উঠে এসেছে, এই অর্থের সঙ্গে উত্তর কোরিয়ার পারমাণবিক ও ক্ষেপণাস্ত্র কর্মসূচির যোগসূত্র রয়েছে। বৈশ্বিক সংবাদমাধ্যম রয়টার্স, যুক্তরাষ্ট্রের ব্লকচেইন বিশ্লেষণকারী প্রতিষ্ঠান চেইনঅ্যানালাইসিসের প্রতিবেদন থেকে এ তথ্যগুলো পাওয়া গেছে। . বিশ্লেষকেরা বলছেন, আন্তর্জাতিক নিষেধাজ্ঞার কারণে বৈশ্বিক আর্থিক ব্যবস্থায় উত্তর কোরিয়ার প্রবেশের সুযোগ সীমিত। প্রচলিত ব্যাংকিং চ্যানেলে দেশটির লেনদেন করা কঠিন। বিদেশি বিনিয়োগ ও বাণিজ্যেও আছে নানা বাধা। এমন পরিস্থিতিতে দেশটির জন্য বৈদেশিক মুদ্রা অর্জনের নতুন উৎস হয়ে উঠেছে সাইবার অপরাধ। বিশেষ করে ক্রিপ্টোকারেন্সি এক্সচেঞ্জ ও ডিজিটাল সম্পদ সংরক্ষণকারী প্রতিষ্ঠানে হ্যাকিং করে বিপুল অর্থ হাতিয়ে নিচ্ছে উত্তর কোরিয়ার হ্যাকাররা। ব্লকচেইন বিশ্লেষণকারী প্রতিষ্ঠান চেইনঅ্যানালাইসিসের হিসাব অনুযায়ী, ২০২৫ সালে উত্তর কোরিয়ার হ্যাকাররা অন্তত ২০০ কোটি ২০ লাখ ডলারের ক্রিপ্টোকারেন্সি চুরি করেছে। আগের বছরের তুলনায় এই অঙ্ক ৫১ শতাংশ বেশি। সব মিলিয়ে ২০২৫ সাল পর্যন্ত উত্তর কোরিয়ার সঙ্গে সংশ্লিষ্ট হ্যাকারদের চুরি করা ক্রিপ্টো সম্পদের পরিমাণ দাঁড়িয়েছে অন্তত ৬৭৫ কোটি ডলার। এরপর ঘটল বাইন্যান্সে হামলার ঘটনা। প্রতিষ্ঠানটির বিশ্লেষণে দেখা গেছে, আগের তুলনায় হামলার সংখ্যা কমলেও চুরি করা অর্থের পরিমাণ বেড়েছে। অর্থাৎ সিঁদেল চুরি নয়, উত্তর কোরিয়ার হ্যাকাররা এখন রীতিমতো পুকুর চুরিতে নেমেছে। . ক্রিপ্টোকারেন্সি চুরি করাই উত্তর কোরিয়ার হ্যাকারদের একমাত্র কাজ নয়। চুরি করা অর্থ আন্তর্জাতিক আর্থিক ব্যবস্থায় ব্যবহারযোগ্য অর্থে রূপান্তর করাই তাদের বড় চ্যালেঞ্জ। এ জন্য একাধিক ডিজিটাল ওয়ালেট, বিভিন্ন ব্লকচেইন, ক্রিপ্টো বিনিময় ও অর্থ পাচারের মধ্যস্থতাকারী নেটওয়ার্ক ব্যবহার করা হয়। যুক্তরাষ্ট্র, দক্ষিণ কোরিয়া ও জাপানের উদ্যোগে গঠিত বহুপক্ষীয় নিষেধাজ্ঞা পর্যবেক্ষণ দল (এমএসএমটি) ২০২৫ সালের অক্টোবরে প্রকাশিত এক প্রতিবেদনে জানায়, চুরি করা ক্রিপ্টোকারেন্সি পাচারে চীনসহ বিভিন্ন দেশে থাকা মধ্যস্থতাকারীদের নেটওয়ার্ক ব্যবহার করে উত্তর কোরিয়া। চীন, রাশিয়া, আর্জেন্টিনা, কম্বোডিয়া, ভিয়েতনাম ও সংযুক্ত আরব আমিরাতের মধ্যস্থতাকারীদের সহায়তায় চুরি করা ডিজিটাল সম্পদ প্রচলিত মুদ্রায় রূপান্তর করে দেশটি। এ ক্ষেত্রে চীনের ওভার দ্য কাউন্টার (ওটিসি) ব্যবসায়ীদের ওপর তাদের নির্ভরতা বেশি। প্রতিবেদনে আরও বলা হয়েছে, উত্তর কোরিয়ার তথ্যপ্রযুক্তি খাতের আয় ও ক্রিপ্টো চুরির অর্থ পাচারে অন্তত ১৫টি চীনা ব্যাংককে ব্যবহার করা হয়েছে। . যুক্তরাষ্ট্রভিত্তিক কৌশলগত গবেষণাপ্রতিষ্ঠান সেন্টার ফর স্ট্র্যাটেজিক অ্যান্ড ইন্টারন্যাশনাল স্টাডিজের (সিএসআইএস) ২০২৬ সালের মার্চের বিশ্লেষণে বলা হয়েছে, প্রথমে চুরি করা ক্রিপ্টোকারেন্সি একাধিক ডিজিটাল ওয়ালেটে স্থানান্তর করা হয়। এরপর বিভিন্ন ক্রিপ্টো বিনিময়ব্যবস্থা ও ব্লকচেইন নেটওয়ার্ক ব্যবহার করে অর্থের উৎস আড়াল করার চেষ্টা চলে। কোনো কোনো ক্ষেত্রে ক্রিপ্টো মিক্সার ব্যবহারের মাধ্যমে একাধিক লেনদেনের অর্থ একত্র করে আবার ভাগ করা হয়। শেষ পর্যায়ে তৃতীয় দেশের মধ্যস্থতাকারীদের সহায়তায় তা ডলার বা অন্য প্রচলিত বৈদেশিক মুদ্রায় রূপান্তর করা হয়। সিএসআইএস বলেছে, উত্তর কোরিয়ার সাইবার অপরাধের সঙ্গে বিদেশে থাকা তথ্যপ্রযুক্তি কর্মী এবং তৃতীয় দেশের অর্থ পাচারকারীদের নেটওয়ার্ক যুক্ত আছে। . আন্তর্জাতিক বিভিন্ন গবেষণা প্রতিবেদনে বলা হয়েছে, উত্তর কোরিয়ার ক্রিপ্টো চুরির ঘটনা বিচ্ছিন্ন কিছু হ্যাকারের অপরাধ হিসেবে দেখার সুযোগ নেই। বিভিন্ন দেশের সরকারি তদন্ত ও আন্তর্জাতিক পর্যবেক্ষণে এসব কর্মকাণ্ডের সঙ্গে দেশটির রাষ্ট্রীয় সাইবার ইউনিটের সংশ্লিষ্টতার তথ্য উঠে এসেছে। এ ক্ষেত্রে আলোচিত গোষ্ঠী হলো লাজারাস গ্রুপ। যুক্তরাষ্ট্র ও দক্ষিণ কোরিয়াসহ কয়েকটি দেশ এই গোষ্ঠীকে উত্তর কোরিয়ার সঙ্গে সংশ্লিষ্ট বলে চিহ্নিত করেছে। তাদের বিরুদ্ধে ক্রিপ্টো এক্সচেঞ্জ, ডিজিটাল সম্পদ সংরক্ষণকারী প্রতিষ্ঠান ও ব্যক্তিগত ওয়ালেট লক্ষ্য করে হামলা চালানোর অভিযোগ আছে। ২০২৫ সালের ফেব্রুয়ারিতে ক্রিপ্টো এক্সচেঞ্জ বাইবিট থেকে প্রায় ১৫০ কোটি ডলারের ইথেরিয়াম চুরির ঘটনায় উত্তর কোরিয়ার হ্যাকারদের দায়ী করা হয়। এ ধরনের হামলায় কখনো প্রতিষ্ঠানের কর্মীদের ভুয়া চাকরির প্রস্তাব দেওয়া হয়। কখনো ক্ষতিকর সফটওয়্যার, আবার কখনো পরিচয় জালিয়াতির মাধ্যমে নিরাপত্তাব্যবস্থায় প্রবেশ করা হয়। . চেইনঅ্যানালাইসিসের তথ্য অনুযায়ী, ২০২৫ সালে উত্তর কোরিয়ার হ্যাকাররা ক্রিপ্টো প্রতিষ্ঠানগুলোর নিরাপত্তাব্যবস্থা ভাঙার ক্ষেত্রে বিশেষ সফলতা অর্জন করে। তাদের হামলায় কর্মীদের পরিচয় ও প্রবেশাধিকার ব্যবহার করে বড় অঙ্কের অর্থ সরিয়ে নেওয়ার প্রবণতা দেখা গেছে। ক্রিপ্টোকারেন্সি চুরির পাশাপাশি বিদেশে তথ্যপ্রযুক্তি কর্মী পাঠিয়েও বৈদেশিক মুদ্রা আয় করছে উত্তর কোরিয়া। দেশটির কর্মীরা ভুয়া পরিচয় ও নথি ব্যবহার করে বিভিন্ন আন্তর্জাতিক প্রতিষ্ঠানে চাকরি নেন। আন্তর্জাতিক নিষেধাজ্ঞা পর্যবেক্ষণকারী এমএসএমটির ২০২৫ সালের প্রতিবেদনে প্রায় দুই হাজার উত্তর কোরীয় তথ্যপ্রযুক্তি কর্মীর তথ্য উঠে এসেছে। যুক্তরাষ্ট্রের অর্থ মন্ত্রণালয় ২০২৬ সালের ১২ মার্চ এ ধরনের কর্মীদের আয় ও অর্থ স্থানান্তরে সহায়তার অভিযোগে ছয় ব্যক্তি ও দুটি প্রতিষ্ঠানের বিরুদ্ধে নিষেধাজ্ঞা দেয়। . চেইনঅ্যানালাইসিসের তথ্য অনুযায়ী, ২০২৪ সালে উত্তর কোরিয়া এসব কর্মীর প্রতারণামূলক কর্মকাণ্ড থেকে প্রায় ৮০ কোটি ডলার আয় করেছে বলে মার্কিন কর্তৃপক্ষের ধারণা। এসব অর্থের একাংশ ক্রিপ্টোকারেন্সির মাধ্যমে স্থানান্তর করা হয়েছে। উত্তর কোরিয়ার সাইবার অপরাধ, অর্থ পাচার ও বিদেশে কর্মী পাঠানোর সঙ্গে দেশটির পারমাণবিক ও ক্ষেপণাস্ত্র কর্মসূচির সংশ্লিষ্টতার অভিযোগ আছে। চুরি করা অর্থের পুরোটাই সরাসরি সামরিক খাতে ব্যয় হয়—এমন সুনির্দিষ্ট প্রমাণ নেই। তবে এসব কর্মকাণ্ডের মাধ্যমে আন্তর্জাতিক নিষেধাজ্ঞা এড়িয়ে বৈদেশিক মুদ্রা সংগ্রহের পথ তৈরি করছে উত্তর কোরিয়া। |
 এই ক্যাটেগরির আরো সংবাদ
সর্বশেষ সংবাদ
সর্বাধিক পঠিত



 দ্বিতীয় টেস্টের দলে অমিত হাসান, বাদ মুমিনুল
 ভারতের সিইসি জ্ঞানেশ জনতার দরবারে অভিশংসিত
 বিশেষ চিঠি
 বাইন্যান্সের ক্রিপ্টো চুরি, বৈদেশিক মুদ্রা জোগাতে আরও যা করছে উত্তর কোরিয়ার হ্যাকাররা
 গাজীপুরে শ্রমিক–পুলিশ দফায় দফায় সংঘর্ষ, আহত ৩০; পুলিশের গাড়িসহ ১৫টি যানবাহন ভাঙচুর
 ৫০ লাখ না দিলে এক কোটি! ফোনে হুমকি দিতেন সাব্বির
 প্রথম দিনে মিঠুন–নুরুলের সেঞ্চুরি
 হত্যা ও ডাকাতির মামলায় মাগুরা পৌর স্বেচ্ছাসেবক দলের আহ্বায়ক গ্রেপ্তার
 প্রধানমন্ত্রীর জাপান সফরে উন্নয়ন ও বিনিয়োগ অংশীদারত্ব জোরদার হয়েছে: হুমায়ুন কবির
 নগ্ন দৃশ্যের শুটিংয়ে বহিরাগত, ক্ষুব্ধ নায়িকা
 শেষ পর্যন্ত যখন আপনি চূড়ায় উঠবেন, সেই আনন্দের তুলনা নেই…
 যুক্তরাষ্ট্রের মধ্যবর্তী নির্বাচন কী, কেন গুরুত্বপূর্ণ, কী কী জানা দরকার
 যুদ্ধের গল্প শুনতে মুক্তিযোদ্ধার উঠানে বন্ধুসভার তরুণেরা
 ব্যালন ডি’অর: কে কত পয়েন্ট পেলেন, কোন দেশ কাকে ভোট দিল
 জাতীয় চার্চ পরিষদের ৭৫ বছর পূর্তি উদ্যাপন
 ঢাকা কর অঞ্চল-১৯–এর অধীন চাকরি, পদ ৬০
 লন্ডনে কিশোরী ধর্ষণের ঘটনায় দুই বাংলাদেশিকে খুঁজছে পুলিশ